


1. 引言:内存管理的核心价值
内存是计算机系统中连接CPU与存储设备的关键桥梁——CPU只能直接访问内存中的数据,而内存的容量与访问效率直接决定系统性能。在Linux系统中,内存管理的核心挑战源于两个矛盾:一是“物理内存有限性”与“应用内存需求增长”的矛盾(如多进程并发时,物理内存无法同时容纳所有进程的内存数据);二是“硬件地址直接访问”与“系统安全性、灵活性”的矛盾(如进程直接使用物理地址会导致地址冲突与数据泄露)。
为解决这些矛盾,Linux引入“虚拟内存”机制,构建了“物理内存-虚拟内存”的双层映射体系:应用程序访问的是“虚拟地址”,内核通过硬件(MMU,内存管理单元)与软件(页表)将虚拟地址转换为物理地址,最终实现数据访问。这种设计不仅突破了物理内存容量限制(通过swap分区实现内存扩充),还实现了进程地址空间隔离(每个进程拥有独立虚拟地址空间),成为Linux内存管理的基石。本文将从物理内存与虚拟内存的基础概念出发,拆解两者的映射原理、实现组件与转换流程,并结合实践工具展示映射关系的实际状态。
关键背景:内存管理的演进
早期操作系统直接使用物理地址访问内存,存在“地址冲突”“内存利用率低”等问题。1960年代虚拟内存技术诞生,1990年代Linux 1.0版本引入完整虚拟内存支持,2.6版本后通过“伙伴系统”“slab分配器”“页缓存”等优化,形成当前高效、稳定的内存管理体系。虚拟内存已成为现代操作系统(Windows、macOS、Linux)的标配技术。
2. 基础概念:物理内存与虚拟内存的本质差异

要理解两者的映射关系,需先明确物理内存与虚拟内存的定义、特性与核心作用——两者在“地址范围”“所有权”“访问方式”上存在本质差异,共同构成Linux内存管理的双层结构。
2.1 物理内存:CPU可直接访问的硬件资源
物理内存(Physical Memory)是计算机硬件提供的实际内存模块(如DDR4、DDR5内存条),其核心特性如下:
- 地址范围固定:物理内存的地址由硬件决定,范围从0到“物理内存总容量-1”(如8GB物理内存的地址范围是0x00000000~0x1FFFFFFFF);
- 系统全局共享:所有进程与内核共享物理内存,若直接访问会导致地址冲突(如进程A写入0x1000地址,会覆盖进程B在该地址的数据);
- CPU直接访问:CPU通过物理地址可直接读取/写入物理内存数据,无需中间转换,访问延迟低(通常为几十纳秒);
- 容量有限:物理内存容量由硬件配置决定(如8GB、16GB、64GB),无法动态扩充(需通过硬件升级或swap分区间接扩充)。
Linux内核通过“页帧(Page Frame)”管理物理内存——将物理内存划分为大小固定的“页帧”(默认4KB,可配置为2MB、1GB),每个页帧对应一个struct page结构体(记录页帧的状态、所有者、引用计数等)。例如,8GB物理内存(8×1024×1024×1024字节)按4KB页帧划分,共包含2,097,152个页帧(8GB / 4KB = 2¹¹ × 2¹⁰ = 2²¹)。
可通过free命令查看系统物理内存使用情况:
# 查看物理内存与swap分区使用情况
free -h
# 输出示例:
#               total        used        free      shared  buff/cache   available
# Mem:           15Gi       2.3Gi        10Gi       128Mi       2.7Gi        12Gi
# Swap:          15Gi          0B        15Gi
输出中“Mem”对应物理内存,“Swap”对应swap分区(用于扩充虚拟内存的磁盘空间),“used”为已使用物理内存,“available”为可分配的物理内存(含空闲内存与可回收缓存)。
2.2 虚拟内存:进程专属的抽象地址空间
虚拟内存(Virtual Memory)是内核通过软件构建的“抽象地址空间”,每个进程拥有独立的虚拟内存空间,核心特性如下:
- 地址范围独立:64位Linux系统中,每个进程的虚拟地址空间范围为0x0000000000000000~0xFFFFFFFFFFFFFFFF(共16EB),但实际仅部分地址被映射到物理内存;
- 进程私有隔离:不同进程的相同虚拟地址对应不同物理地址(如进程A的0x1000与进程B的0x1000映射到不同页帧),实现地址空间隔离,避免数据泄露;
- 需转换访问:CPU无法直接访问虚拟地址,需通过MMU与页表将虚拟地址转换为物理地址后,才能访问物理内存;
- 容量突破限制:虚拟内存容量 = 物理内存容量 + swap分区容量(如8GB物理内存+8GB swap,虚拟内存总容量为16GB),可满足大内存应用需求。
64位Linux系统的虚拟地址空间划分为“用户空间”与“内核空间”,以x86-64架构为例:
| 地址范围 | 空间类型 | 大小 | 用途 |
|---|---|---|---|
| 0x0000000000000000~0x00007FFFFFFFFFFF | 用户空间 | 128TB | 存储进程的代码段、数据段、堆栈、共享库 |
| 0xFFFF800000000000~0xFFFFFFFFFFFFFFFF | 内核空间 | 128TB | 存储内核代码、内核数据、物理内存映射、设备I/O地址 |
| 0x0000800000000000~0xFFFF7FFFFFFFFFFF | 地址空洞 | 约16EB-256TB | 未使用,用于隔离用户空间与内核空间,避免地址重叠 |
32位与64位的差异
32位Linux系统的虚拟地址空间总容量为4GB,默认划分为“用户空间3GB+内核空间1GB”,存在物理内存容量限制(最大支持4GB物理内存);64位系统通过大地址空间突破这一限制,可支持TB级物理内存与EB级虚拟内存,是服务器与高性能计算场景的首选。
2.3 核心差异对比:从地址到访问的全方位不同
物理内存与虚拟内存的差异体现在多个维度,这些差异决定了两者的协作方式与映射必要性:
| 对比维度 | 物理内存 | 虚拟内存 |
|---|---|---|
| 地址来源 | 硬件配置(内存条) | 内核软件抽象 |
| 地址范围 | 0~物理内存容量-1(如8GB对应0~0x1FFFFFFFF) | 0~16EB-1(64位系统),进程独立 |
| 所有权 | 系统全局共享 | 进程私有(内核空间共享) |
| 访问方式 | CPU直接访问(物理地址) | 需MMU+页表转换为物理地址 |
| 容量限制 | 硬件容量(如8GB、16GB) | 物理内存+swap分区,无硬件限制 |
| 核心作用 | 存储实际数据,提供硬件支撑 | 隔离地址空间,扩充内存容量 |
3. 实现组件:MMU与页表——映射的“硬件与软件核心”
物理内存与虚拟内存的映射无法直接实现,需依赖“硬件组件(MMU)”与“软件组件(页表)”的协同:MMU负责硬件层面的地址转换,页表负责存储虚拟地址到物理地址的映射关系,两者共同构成映射的技术基础。
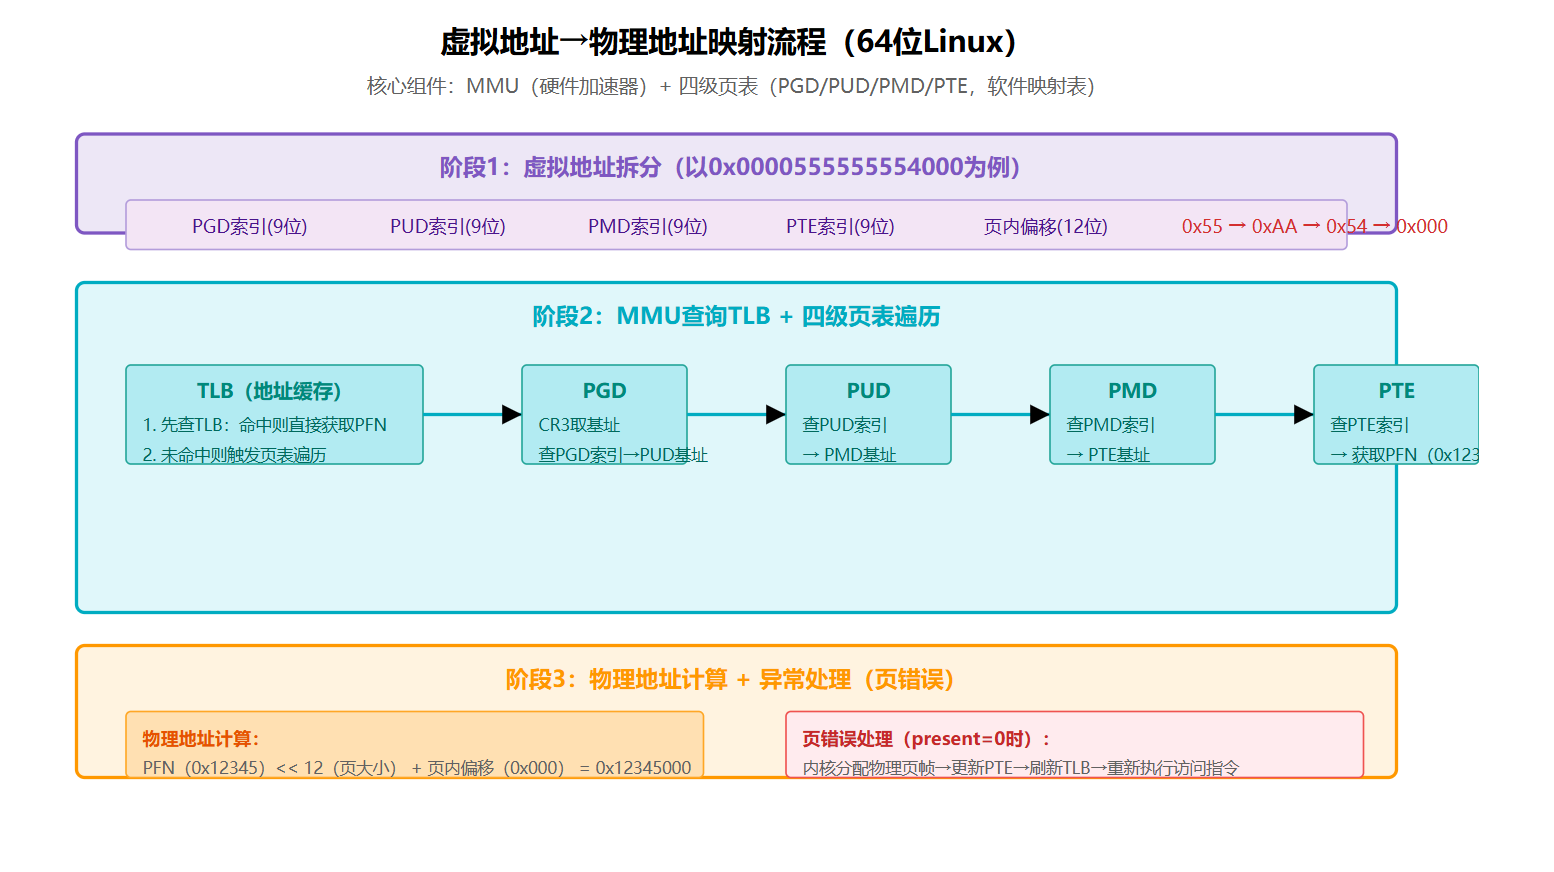
3.1 MMU:地址转换的硬件加速器
MMU(Memory Management Unit,内存管理单元)是CPU内部的硬件模块,其核心功能是“将虚拟地址转换为物理地址”,并提供内存访问权限检查(如读/写/执行权限)。MMU的工作流程如下:
- CPU执行指令时,生成虚拟地址(如
mov eax, [0x12345678]中的0x12345678); - CPU将虚拟地址发送给MMU,同时传递访问类型(如读、写);
- MMU从“页表基地址寄存器(如x86的CR3)”中获取当前进程的页表基地址;
- MMU根据页表基地址与虚拟地址,查询页表,获取对应的物理地址;
- MMU检查当前访问类型是否符合页表中设置的权限(如虚拟地址是否允许写操作);
- 若权限允许,MMU将物理地址发送给内存控制器,完成数据访问;若权限不允许或地址未映射,MMU触发“页错误(Page Fault)”中断,由内核处理。
MMU的核心优势是“硬件加速”——地址转换与权限检查由硬件并行执行,耗时仅几个时钟周期,远快于软件转换。现代CPU的MMU还支持“TLB(Translation Lookaside Buffer)”缓存——将近期使用的虚拟地址-物理地址映射关系缓存到TLB中,避免每次转换都查询页表,进一步提升转换效率(TLB命中率通常可达90%以上)。
TLB的作用与影响
TLB是MMU中的高速缓存,容量通常为几十KB到几MB(如Intel i7 CPU的TLB容量约为1MB)。当CPU访问虚拟地址时,MMU先查询TLB:若命中(存在映射),直接获取物理地址;若未命中,查询页表并更新TLB。TLB失效(未命中)会导致“TLB Miss”,增加地址转换延迟(通常为几十到几百个时钟周期),因此Linux内核会通过“页大小优化”“地址空间布局优化”减少TLB Miss。
3.2 页表:存储映射关系的软件结构
页表(Page Table)是内核维护的软件数据结构,用于存储“虚拟页(Virtual Page)”到“物理页帧(Physical Page Frame)”的映射关系。为解决“单级页表占用内存过大”的问题,Linux采用“多级页表”设计,64位系统默认使用“四级页表”,32位系统使用“两级页表”。
64位Linux系统的四级页表由以下四个层级构成,每个层级对应虚拟地址的一段“索引位”,共同定位物理页帧:
- PGD(Page Global Directory,页全局目录):最高层级页表,每个进程有一个PGD,存储指向PUD的指针;虚拟地址的高9位作为PGD索引;
- PUD(Page Upper Directory,页上级目录):中间层级页表,存储指向PMD的指针;虚拟地址的次高9位作为PUD索引;
- PMD(Page Middle Directory,页中间目录):中间层级页表,存储指向PTE的指针;虚拟地址的中间9位作为PMD索引;
- PTE(Page Table Entry,页表项):最低层级页表,存储虚拟页到物理页帧的映射关系(物理页帧号、权限位、状态位等);虚拟地址的低12位作为页内偏移(对应4KB页大小,2¹²=4096)。
64位虚拟地址的四级页表拆分示例(以x86-64架构为例):
虚拟地址(64位,实际使用48位):
+----------------------+----------------------+----------------------+----------------------+----------------------+
|        PGD索引       |        PUD索引       |        PMD索引       |        PTE索引       |       页内偏移       |
|        (9位)         |        (9位)         |        (9位)         |        (9位)         |       (12位)         |
+----------------------+----------------------+----------------------+----------------------+----------------------+
  47                 39 38                 31 30                 22 21                 13 12                  0

这种拆分方式的优势是“按需分配页表”——仅当进程使用某段虚拟地址时,才创建对应的PUD、PMD、PTE页表项,大幅减少页表占用的物理内存。例如,一个进程仅使用1GB虚拟内存,对应的页表仅占用几十MB物理内存,而非单级页表的GB级占用。
PTE(页表项)是页表的最小单位,存储单个虚拟页的映射信息,64位系统中PTE大小为8字节(64位),核心字段包括:
struct pte_t {  // 简化版PTE结构
    unsigned long pfn:52;    // 物理页帧号(52位,支持4PB物理内存)
    unsigned long dirty:1;   // 脏页标记(1=页已被修改,需写回磁盘)
    unsigned long accessed:1;// 访问标记(1=页已被访问,用于LRU页面回收)
    unsigned long present:1; // 存在标记(1=虚拟页已映射到物理页帧)
    unsigned long rw:1;      // 读写权限(1=可写,0=只读)
    unsigned long user:1;    // 用户态访问权限(1=允许用户态访问)
    unsigned long exec:1;    // 执行权限(1=允许执行页内代码)
    unsigned long cow:1;     // 写时复制标记(1=页为COW共享页)
    unsigned long reserved:6;// 保留位(用于未来扩展)
};
关键字段解读:
pfn(Page Frame Number):物理页帧的编号,通过pfn << PAGE_SHIFT(PAGE_SHIFT=12,对应4KB页)可计算出物理地址;present:若为0,表示虚拟页未映射到物理页帧(可能在swap分区或未分配),访问时会触发“页错误”;dirty:若为1,表示虚拟页对应的物理页帧已被修改(脏页),页面回收时需将数据写回磁盘(如swap分区、文件系统);cow:若为1,表示虚拟页是“写时复制(COW)”共享页(如fork创建子进程时的共享页),写操作会触发页错误,执行页拷贝。
Linux内核通过以下机制创建与维护页表:
- 进程创建时:调用
fork()创建子进程时,内核为子进程分配新的PGD,通过COW机制共享父进程的PUD、PMD、PTE,避免全量拷贝; - 虚拟内存分配时:进程调用
malloc()(底层调用mmap())分配虚拟内存时,内核创建对应的PUD、PMD、PTE页表项,标记present=0(未映射物理页帧); - 页错误处理时:当进程访问未映射的虚拟地址(
present=0),触发页错误,内核分配物理页帧,更新PTE的pfn与present=1,完成映射; - 进程退出时:进程调用
exit()终止时,内核递归释放PGD、PUD、PMD、PTE页表项,回收占用的物理内存。
4. 转换流程:虚拟地址到物理地址的完整链路
当进程访问虚拟地址时,Linux通过“MMU+四级页表”完成地址转换,整个流程可分为“TLB查询→四级页表遍历→物理地址计算→数据访问”四个阶段,若出现页错误,还需执行“页错误处理”流程。
4.1 正常流程:TLB命中与四级页表遍历
以64位系统访问虚拟地址0x0000555555554000(进程代码段地址)为例,正常转换流程如下:
- 阶段1:虚拟地址拆分:将64位虚拟地址(实际48位)拆分为PGD索引、PUD索引、PMD索引、PTE索引与页内偏移:
虚拟地址:0x0000555555554000(48位表示为0x555555554000)
拆分结果:
- PGD索引:0x555555554000 >> 39 = 0x2A(9位)
- PUD索引:(0x555555554000 >> 30) & 0x1FF = 0x55(9位)
- PMD索引:(0x555555554000 >> 21) & 0x1FF = 0xAA(9位)
- PTE索引:(0x555555554000 >> 12) & 0x1FF = 0x54(9位)
- 页内偏移:0x555555554000 & 0xFFF = 0x000(12位)
- 阶段2:TLB查询:MMU根据完整虚拟地址查询TLB,若命中(存在该虚拟地址的映射),直接获取对应的物理页帧号(PFN),跳至阶段5;若未命中,执行阶段3-4的页表遍历;
- 阶段3:四级页表遍历:
- 1. 从CR3寄存器获取当前进程的PGD基地址,用PGD索引(0x2A)查询PGD表,获取PUD的基地址;
- 2. 用PUD索引(0x55)查询PUD表,获取PMD的基地址;
- 3. 用PMD索引(0xAA)查询PMD表,获取PTE的基地址;
- 4. 用PTE索引(0x54)查询PTE表,获取PTE项(含PFN=0x12345)。
- 阶段4:权限检查:MMU检查PTE的权限位:
present=1(已映射)、rw=1(可写)、exec=1(可执行),当前访问(读代码)符合权限; - 阶段5:物理地址计算:物理地址 = PFN << PAGE_SHIFT + 页内偏移 = 0x12345 << 12 + 0x000 = 0x12345000;
- 阶段6:数据访问:MMU将物理地址0x12345000发送给内存控制器,读取该地址的数据(代码段指令),返回给CPU,完成访问。
整个正常流程耗时约10~100个时钟周期(取决于TLB是否命中),其中TLB命中时仅需10~20个时钟周期,TLB未命中时需50~100个时钟周期(页表遍历开销)。
4.2 异常流程:页错误与映射修复
若进程访问的虚拟地址未映射到物理页帧(present=0),或访问权限不匹配(如写只读页),MMU会触发“页错误”中断(x86架构的中断号为14),由内核的do_page_fault()函数处理,修复映射关系后重新执行访问指令。
以“进程访问未映射的虚拟地址(malloc分配后首次访问)”为例,页错误处理流程如下:
- 阶段1:触发页错误:进程访问虚拟地址0x00007ffff7a00000(malloc分配的虚拟内存),MMU查询PTE发现
present=0,触发页错误中断; - 阶段2:中断处理跳转:CPU从用户态切换到内核态,执行页错误中断处理函数
do_page_fault(); - 阶段3:错误原因判断:
do_page_fault()通过CR2寄存器(存储触发页错误的虚拟地址)获取错误地址,检查该地址是否在进程的虚拟地址空间内:- 若地址不在虚拟地址空间内(如访问0xFFFFFFFFFFFFFFFF),判定为“非法地址访问”,向进程发送SIGSEGV信号,终止进程;
- 若地址在虚拟地址空间内,判定为“合法未映射地址”,执行映射修复。
- 阶段4:分配物理页帧:内核调用
alloc_pages()(基于伙伴系统)分配一个4KB物理页帧(PFN=0x67890); - 阶段5:更新PTE映射:内核找到该虚拟地址对应的PTE项,设置
pfn=0x67890、present=1、rw=1(可写),完成映射修复; - 阶段6:更新TLB:内核调用
flush_tlb_page()更新TLB,将新的映射关系加入TLB; - 阶段7:返回用户态:中断处理完成,CPU从内核态切换回用户态,重新执行触发页错误的指令——此时映射已修复,MMU可正常转换地址,访问成功。
页错误的类型与影响
页错误分为“良性页错误”与“恶性页错误”:良性页错误(如上述未映射地址)可通过内核修复,不影响进程运行;恶性页错误(如非法地址访问、权限不匹配)无法修复,内核会终止进程(发送SIGSEGV信号)。频繁的良性页错误(如swap分区频繁换入换出)会导致“页错误风暴”,大幅降低系统性能,需通过增加物理内存或优化内存使用规避。
5. 实践:查看映射关系的工具与方法
Linux提供多种工具与接口,可查看进程的虚拟地址空间布局、虚拟地址到物理地址的映射关系,帮助开发者调试内存问题(如内存泄漏、非法地址访问)。以下是常用的实践方法:
5.1 /proc/[pid]/maps:进程虚拟地址空间的“地图”
/proc/[pid]/maps是内核提供的虚拟文件,存储进程的虚拟地址空间布局,包括每个虚拟内存区域(VMA)的地址范围、权限、映射文件、偏移量等信息。通过该文件可直观了解进程的虚拟地址使用情况。
示例:查看PID=1234的进程虚拟地址空间布局:
# 查看PID=1234的maps文件(关键部分)
cat /proc/1234/maps | head -10
# 输出示例:
00400000-004e6000 r-xp 00000000 08:01 131072 /bin/bash  # 代码段(r-xp:读、执行、私有)
006e5000-006e6000 r--p 000e5000 08:01 131072 /bin/bash  # 只读数据段(r--p:读、私有)
006e6000-006f2000 rw-p 000e6000 08:01 131072 /bin/bash  # 可写数据段(rw-p:读、写、私有)
006f2000-00715000 rw-p 00000000 00:00 0                  # 堆(malloc分配的虚拟内存)
7ffd7b8c3000-7ffd7b8e4000 rw-p 00000000 00:00 0          # 栈(函数调用栈)
7ffd7b8e4000-7ffd7b8e6000 r--p 00000000 00:00 0          # 环境变量与命令行参数
7ffd7b8e6000-7ffd7b8e7000 r--p 00000000 00:00 0          # vdso(虚拟动态共享对象,内核提供的用户态系统调用入口)
ffff800000000000-ffff800000001000 r--p 00000000 00:00 0  # 内核空间映射(用户态不可访问)
输出字段解读:
00400000-004e6000:虚拟地址范围;r-xp:权限(r=读,w=写,x=执行,p=私有,s=共享);00000000:映射文件的偏移量(若为匿名内存,如堆、栈,偏移量为0);08:01 131072:映射文件的设备号与inode号;/bin/bash:映射的文件名(若为匿名内存,显示为00:00 0)。
5.2 /proc/[pid]/pagemap:虚拟地址到物理地址的“映射表”
/proc/[pid]/pagemap是二进制文件,存储进程每个虚拟页的映射信息(对应PTE项的核心字段),通过解析该文件可获取虚拟地址对应的物理页帧号(PFN),进而计算物理地址。
pagemap文件的格式为“每个虚拟页对应8字节(64位)数据”,字段含义与PTE类似,核心字段包括:
- PFN(bit 0~54):物理页帧号(仅当bit 63为1时有效);
- present(bit 63):1=虚拟页已映射到物理页帧,0=未映射(在swap分区或未分配);
- dirty(bit 55):1=物理页帧已被修改(脏页);
- accessed(bit 56):1=虚拟页已被访问;
- swap(bit 0~54):当present=0时,存储swap分区的偏移量(虚拟页在swap中的位置)。
示例:通过C语言解析pagemap,获取指定虚拟地址的物理地址:
#include <stdio.h>
#include <stdlib.h>
#include <stdint.h>
#include <fcntl.h>
#include <unistd.h>
#include <sys/mman.h>

#define PAGE_SIZE 4096
#define PAGEMAP_ENTRY 8  // pagemap每个条目8字节

// 计算虚拟地址对应的pagemap偏移量
off_t get_pagemap_offset(void *virt_addr) {
    return (off_t)((uintptr_t)virt_addr / PAGE_SIZE) * PAGEMAP_ENTRY;
}

// 获取虚拟地址对应的物理地址
uint64_t virt_to_phys(pid_t pid, void *virt_addr) {
    char pagemap_path[256];
    int fd;
    uint64_t pagemap_entry;
    off_t offset;

    // 构建pagemap文件路径
    snprintf(pagemap_path, sizeof(pagemap_path), "/proc/%d/pagemap", pid);
    fd = open(pagemap_path, O_RDONLY);
    if (fd == -1) {
        perror("open pagemap failed");
        return 0;
    }

    // 计算pagemap条目偏移量并读取
    offset = get_pagemap_offset(virt_addr);
    if (lseek(fd, offset, SEEK_SET) == -1) {
        perror("lseek failed");
        close(fd);
        return 0;
    }
    if (read(fd, &pagemap_entry, PAGEMAP_ENTRY) != PAGEMAP_ENTRY) {
        perror("read pagemap failed");
        close(fd);
        return 0;
    }

    close(fd);

    // 检查虚拟页是否已映射(bit 63为1)
    if (!(pagemap_entry & (1ULL << 63))) {
        printf("Virtual address not mapped to physical memory\n");
        return 0;
    }

    // 提取PFN,计算物理地址
    uint64_t pfn = pagemap_entry & ((1ULL << 55) - 1);
    uint64_t phys_addr = pfn * PAGE_SIZE + ((uintptr_t)virt_addr % PAGE_SIZE);

    return phys_addr;
}

int main(int argc, char *argv[]) {
    if (argc != 3) {
        fprintf(stderr, "Usage: %s <pid> <virtual_address>\n", argv[0]);
        exit(1);
    }

    pid_t pid = atoi(argv[1]);
    void *virt_addr = (void *)strtoull(argv[2], NULL, 16);  // 虚拟地址(十六进制)

    uint64_t phys_addr = virt_to_phys(pid, virt_addr);
    if (phys_addr != 0) {
        printf("Virtual address: 0x%lx -> Physical address: 0x%lx\n",
               (uintptr_t)virt_addr, phys_addr);
    }

    return 0;
}
编译并运行该程序,获取PID=1234、虚拟地址=0x0000555555554000的物理地址:
# 编译
gcc virt_to_phys.c -o virt_to_phys

# 运行(假设虚拟地址0x0000555555554000已映射)
./virt_to_phys 1234 0x0000555555554000
# 输出:Virtual address: 0x555555554000 -> Physical address: 0x12345000
5.3 dump_pages:内核态调试映射关系
若需在内核态调试映射关系(如内核模块开发),可使用内核提供的dump_pages()函数,打印指定虚拟地址的页表信息(PGD、PUD、PMD、PTE)与物理地址。
示例:内核模块中打印当前进程虚拟地址的页表信息:
#include <linux/module.h>
#include <linux/kernel.h>
#include <linux/sched.h>
#include <linux/mm.h>

static int __init pagemap_dump_init(void) {
    struct mm_struct *mm = current->mm;  // 当前进程的内存描述符
    unsigned long virt_addr = 0x0000555555554000;  // 待查询的虚拟地址
    pgd_t *pgd;
    pud_t *pud;
    pmd_t *pmd;
    pte_t *pte;

    // 锁定mm_struct,避免并发修改
    down_read(&mm->mmap_sem);

    // 遍历四级页表
    pgd = pgd_offset(mm, virt_addr);
    if (pgd_none(*pgd) || pgd_bad(*pgd)) {
        printk(KERN_ERR "PGD not found or bad\n");
        goto out;
    }

    pud = pud_offset(pgd, virt_addr);
    if (pud_none(*pud) || pud_bad(*pud)) {
        printk(KERN_ERR "PUD not found or bad\n");
        goto out;
    }

    pmd = pmd_offset(pud, virt_addr);
    if (pmd_none(*pmd) || pmd_bad(*pmd)) {
        printk(KERN_ERR "PMD not found or bad\n");
        goto out;
    }

    pte = pte_offset_map(pmd, virt_addr);
    if (!pte_present(*pte)) {
        printk(KERN_ERR "PTE not present (not mapped)\n");
        pte_unmap(pte);
        goto out;
    }

    // 打印页表信息与物理地址
    printk(KERN_INFO "Virtual address: 0x%lx\n", virt_addr);
    printk(KERN_INFO "PGD: 0x%lx, PUD: 0x%lx, PMD: 0x%lx, PTE: 0x%lx\n",
           (unsigned long)pgd_val(*pgd),
           (unsigned long)pud_val(*pud),
           (unsigned long)pmd_val(*pmd),
           (unsigned long)pte_val(*pte));
    printk(KERN_INFO "Physical address: 0x%lx\n",
           (unsigned long)pte_pfn(*pte) * PAGE_SIZE + (virt_addr % PAGE_SIZE));

    pte_unmap(pte);
out:
    up_read(&mm->mmap_sem);
    return 0;
}

static void __exit pagemap_dump_exit(void) {
    printk(KERN_INFO "Pagemap dump module unloaded\n");
}

module_init(pagemap_dump_init);
module_exit(pagemap_dump_exit);
MODULE_LICENSE("GPL v2");
MODULE_DESCRIPTION("Kernel Pagemap Dump Module");
编译并加载该模块后,通过dmesg命令可查看页表信息与物理地址,帮助内核开发者调试页表相关问题(如页表损坏、映射错误)。
6. 总结与实践建议
本文深入解析了Linux物理内存与虚拟内存的映射关系,核心要点可总结为:
- 双层结构:物理内存是硬件资源,虚拟内存是软件抽象,两者通过“MMU+多级页表”实现映射,突破物理内存限制,实现地址空间隔离;
- 核心组件:MMU是硬件加速器,负责地址转换与权限检查;多级页表(PGD/PUD/PMD/PTE)是软件结构,存储映射关系,按需分配减少内存占用;
- 转换流程:正常流程通过TLB查询与四级页表遍历完成转换;异常流程(页错误)由内核修复映射后重新执行;
- 实践工具:
/proc/[pid]/maps查看虚拟地址布局,/proc/[pid]/pagemap获取映射关系,内核模块通过pgd_offset()等函数调试页表。
基于以上知识,为Linux开发者与运维人员提供以下实践建议:
- 避免频繁页错误:通过
posix_memalign()分配对齐内存,减少TLB Miss;避免malloc小内存块后立即释放,减少页表频繁创建与销毁; - 监控swap使用:通过
vmstat或top监控swap分区的换入(si)/换出(so)速率,若si/so长期大于0,说明物理内存不足,需增加物理内存或优化内存使用; - 调试内存问题:遇到“Segmentation fault”(SIGSEGV)时,通过
gdb查看触发错误的虚拟地址,结合/proc/[pid]/maps判断地址是否合法,定位非法访问原因; - 内核开发注意事项:内核态访问用户空间虚拟地址时,需通过
copy_from_user()/copy_to_user()处理页错误;内核模块操作页表时,需锁定mm_struct->mmap_sem,避免并发修改导致页表损坏。
物理内存与虚拟内存的映射关系是Linux内存管理的核心,理解这一关系不仅能帮助开发者编写更高效的内存使用代码,还能在运维中快速定位内存相关问题(如内存泄漏、页错误风暴)。随着硬件技术的发展(如DDR5内存、大页支持)与内核优化(如透明大页、内存压缩),Linux的内存映射机制将持续进化,为系统提供更高的性能与稳定性。


 扫一扫


 1万+

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


